

9-5: City Development Planner. Side Hustle: AI freak, vibe-coder, blockchain enthusiast, meme-coin trenchoor, sh*t poster, etc whatever. @TomketLovers
Interchains
- Tweets 14,311
- Following 3,075
- Followers 827
- Likes 11,099


Airdrop grinding’s been weird lately.
Not dead… just noisy:
- too many “new projects”
- same tasks, same checklists
- half of them end up “we’ll announce later” 😭
So I did the most degen thing possible: I vibe-coded my own tracker.
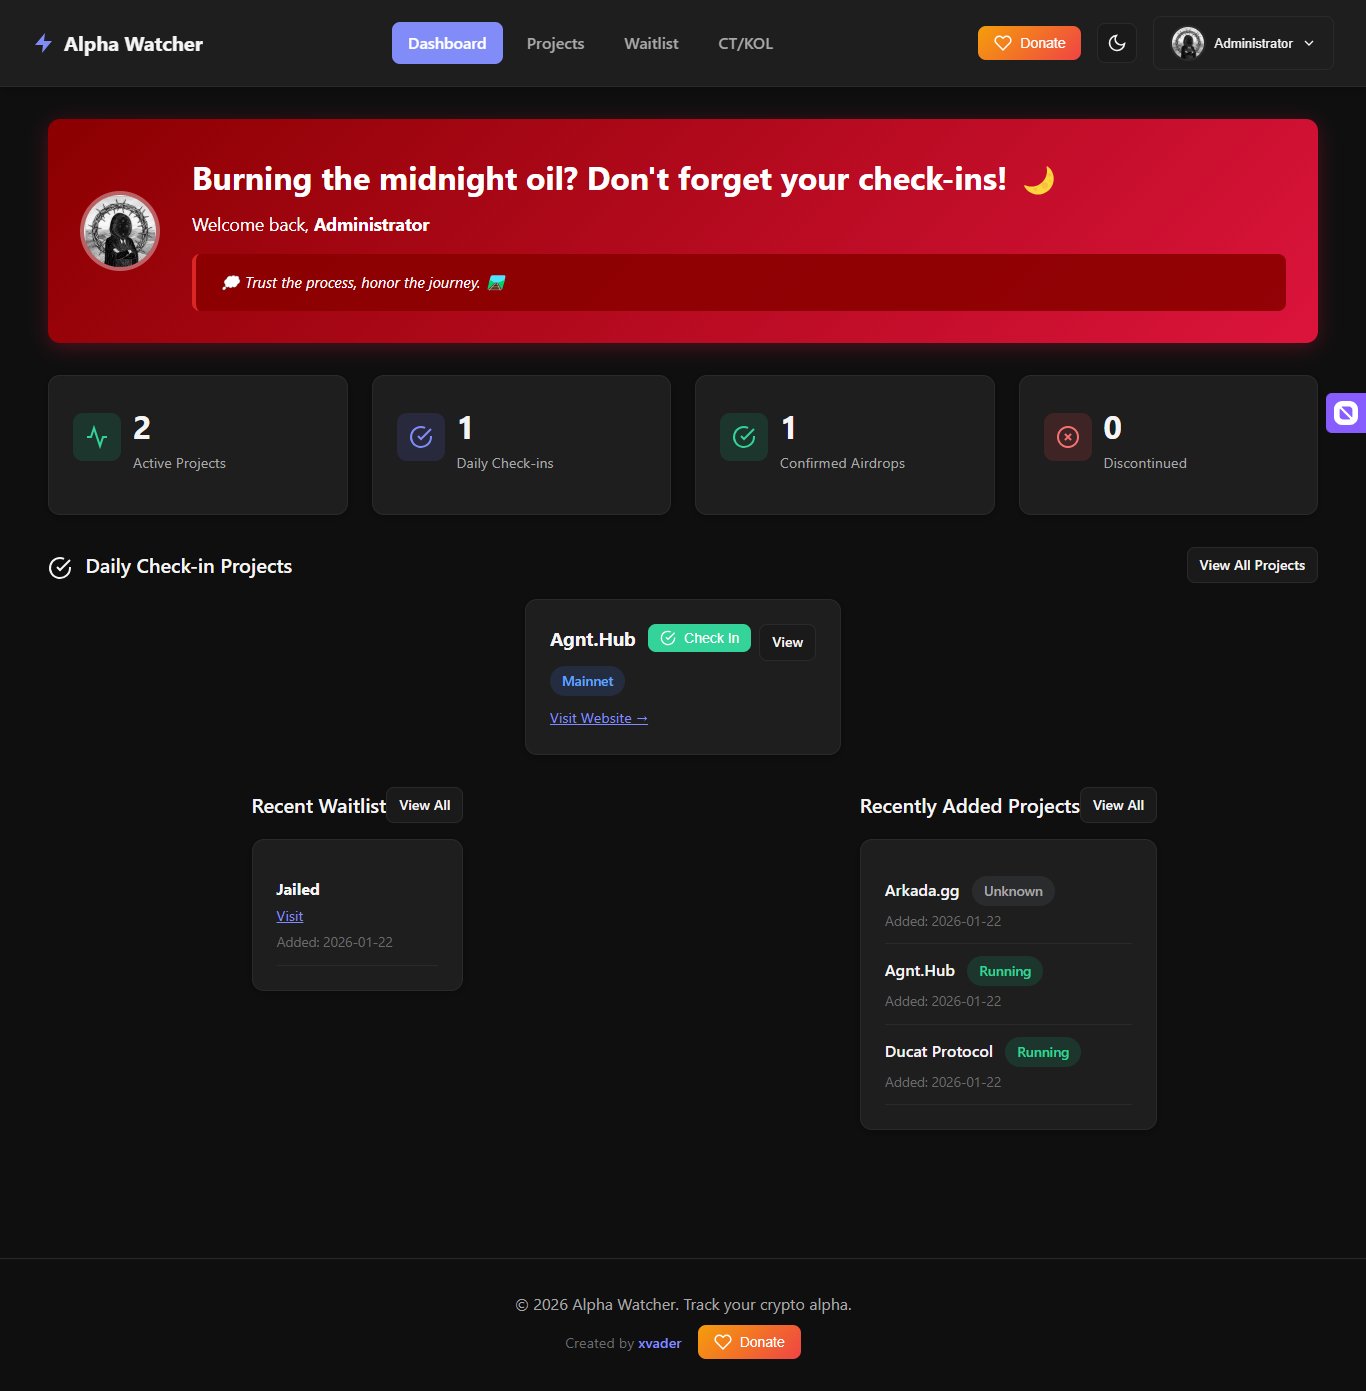
⚡ Alpha Watcher, a lightweight web app to keep your airdrop workflow sane:
✅ Projects list (status, chain, links, notes)
✅ Daily check-ins (so you don’t miss streak-based stuff)
✅ Waitlist tracker
✅ CT/KOL watchlist
✅ Clean dark UI (no spreadsheet PTSD)
Quick install (shared hosting friendly):
1) Download filss
2) Upload the zip to your hosting (e.g. public_html/alpha/)
3) Extract it
4) Create a MySQL DB + user (via cPanel → MySQL Databases)
5) Open phpMyAdmin → import db.sql
6) Set config: Rename env.php into .env.php, open it, and fill the DB_HOST, DB_NAME, DB_USER, and DB_PASS
7) Done
You can also install it locally using local webserver like XAMPP.
Login with the default admin (change it after):
- Email: admin
- Password: admin123
Now I’m curious:
If you had to add ONE feature to make this 10x more useful for airdrop grinders, what would it be?
Ideas I’m considering:
- Multiuser with their own spaces (will do it if I have enough resources)
- “Claim / vesting calendar” reminders
- Auto-import project lists from a sheet
- Risk flagging (rug signals/fake socials/paid shills)
Keep grinding!
4
8
838
Masih pada garap airdrop bang?
Gw: I just joined the @eliospay waitlist. Join me: eliospay.com/r/W6CZ7PP

Made with AI
13
Bisakah sebuah memecoin membiayai riset kriptografi sungguhan?
Itu pertanyaan yang mau diuji lewat hashers.network, dan ini panggilan terbuka dari @hashers_network untuk @zooko.
Latar Belakang
Pada 6 Oktober 2026, Zooko mengumumkan HashSmash, proyek terbuka untuk memperkuat kriptografi dengan bantuan AI. Hampir semua kriptografi hari ini, termasuk yang tahan komputer kuantum, bertumpu pada fungsi hash. Tidak ada yang bisa membuktikan SHA-256, SHA-3, atau BLAKE3 benar-benar tahan collision. Kita hanya tahu belum ada yang menemukannya.
HashSmash menguji versi hash yang dipotong jumlah putarannya (reduced-round). SHA-256 aslinya 64 putaran, dan tabrakan praktis terbaik yang diketahui publik baru sampai 31 putaran. Setiap submission dinilai satu angka: log2 dari total komputasi yang dipakai. Makin kecil makin bagus. Sebagai pembanding, serangan generik birthday ada di 2^128.
Apa itu Hashers
Hashers adalah launchpad di pump.fun. Setiap koin yang diluncurkan terhubung ke satu solver dan satu target HashSmash. Solver itu adalah model AI pilihan peluncur koin, bekerja di browser cloud sungguhan.
Alur Kerja
volume trading → creator fees → compute → kriptanalisis → submission
Mekanismenya, langkah demi langkah
Saat peluncuran, kamu memilih target (delapan pilihan: SHA-256 r31 dan r32, SHA3-256 r5 dan r6, Keccak[800] r5 dan r6, BLAKE3 r1 dan r2), model AI, jalur review (exploratory atau rigorous), dan arahan pendekatan secara opsional.
Creator fee dari setiap trade masuk ke vault milik koin itu. Keeper menyapu fee tersebut setiap 30 detik.
Fee itu menjadi saldo compute. Dari saldo itulah dibayar biaya browser dan token model. Kalau saldo habis, solver tidur. Kalau pasar terus mengisi, solver terus bekerja.
Solver bekerja dalam sesi pendek (stretch) dengan batas biaya, jumlah giliran, dan waktu. Ia membaca paper di IACR, arXiv, dan sumber lain yang masuk daftar putih, menjalankan eksperimen birthday pada hash reduced-round, mencatat hasil di memori, lalu melanjutkan di sesi berikutnya.
Kalau ada kandidat tabrakan, tool verifikasi memeriksanya persis seperti pemeriksa sertifikat resmi HashSmash: dua pesan harus berbeda, dan digest lengkapnya harus sama.
Solver menyusun paket submission berisi claim.json, proof.md, dan sertifikat. Semua klaim muncul di halaman frontier, dan seluruh proses bisa ditonton langsung.
Soal kejujuran
Ini bagian yang menurutku penting. Klaim solver hanyalah draf model. Status "ready" bukan berarti diterima. Review HashSmash pun menurut penyelenggaranya bukan bukti matematis. Solver diberi tahu sejak awal bahwa angka yang tidak bisa diturunkan hanya akan dipatahkan reviewer, dan 128,1 dengan catatan biaya lengkap lebih berharga daripada 90 yang fiktif.
Jadi tidak ada janji SHA-256 akan jebol. Hashers juga bukan bagian resmi HashSmash. Ini peluncur independen yang mengarahkan dana ke sana.
Kenapa Menarik?
Satu solver hanyalah satu percobaan. Sepuluh solver bisa memakai model, pendekatan, dan target yang berbeda. Seratus solver berarti seratus proses riset yang didanai sendiri-sendiri dan terus menjelajahi masalah terbuka yang sama dari arah berbeda.
Kalau satu saja menghasilkan tabrakan terverifikasi di targetnya, konstruksi yang jelas lebih baik, atau klaim yang lolos review HashSmash, maka pasar yang biasanya cuma untuk spekulasi telah ikut membiayai riset kriptografi yang berguna. Itulah eksperimennya.
solana:85WdpEBNDSN9oNkPomBGspnBZsaKb7WF1NQ51pdouxML sudah live
CA: 85WdpEBNDSN9oNkPomBGspnBZsaKb7WF1NQ51pdouxML
Solver pertama sudah berjalan melawan SHA-256 31 putaran. Selama pasar mendanai, ia terus membaca, bereksperimen, dan menguji.
RTFM: hashers.network/docs
Situs: hashers.network
Bukan nasihat finansial.

102


Kemaren lusa saya buy @gomo_family solana:9XKzy4KahcZaGJPJtz1PtqGPB3CiseoBrx7TcQhEpump (9XKzy4KahcZaGJPJtz1PtqGPB3CiseoBrx7TcQhEpump) di msrket cap 350K. Sebenernya saya sudah punya conviction bahwa project ini akan built, terlihat dari web yang dibangun dengan baik, dev yang rajin update di media sosial, sign up bonus promotion, etc. Saya masih berpikiran bahwa GOMO tidak akan mampu bertarumg head to head dengan FOMO. The token will dump anytime soon.
Long story short... Another painful fumble moment...
Tidak ada yang lebih menyakitkan dari ini: kita take profit di 2x, lalu chart-nya terbang ke 20x. Kita bertahan mencoba hodl dengan harapan dan keyakinan jadi diamond hand, lalu chart-nya junam sampai nol. Semua trader memecoin pernah di fase ini, dan yang bertahan bukan yang paling jago, tapi yang paling bisa mengelola kepalanya sendiri.
Sakit emang, tapi ini cara saya menyikapinya:
1. Jangan kejar green candle.
Lilin hijau besar itu bukan undangan. Kalau kita baru melihatnya setelah naik 300%, yang kita beli bukan peluang, tapi euforia orang lain. FOMO selalu memberi harga paling mahal. Dan potensi jadi exit liquidity mereka yang telah lebih dulu masuk peluangnya makin terbuka lebar.
2. Jangan tangkap pisau jatuh.
Harga turun 60% bukan berarti murah. Sering kali itu baru awal. Menunggu konfirmasi memang membuatmu masuk lebih mahal, tapi jauh lebih murah daripada kehilangan modal.
3. Missing one trade doesn't mean missing all opportunities ahead.
Satu koin yang lepas bukan akhir dunia. Setiap hari ada puluhan peluang baru, narasi baru, dan siklus baru. Yang tidak akan ada lagi hanyalah modal kalo kita habiskan untuk balas dendam ke market.
4. Sisakan moonbag.
Ini jawaban paling waras untuk dilema TP atau hold. Ambil modal kembali di profit awal, lalu biarkan sisanya jalan tanpa beban. Kalau terbang, kita ikut menikmati. Kalau junam, kita tetap sudah aman. Kita tidak perlu menebak puncak, cukup menyiapkan dua skenario.
5. Evaluasi keputusan, bukan hasil.
Take profit di 2x itu bukan kesalahan kalau sesuai rencana. Hoxl yang berujung rugi juga bukan selalu salah, kalau sizing-nya masuk akal. Yang salah adalah tidak punya rencana sama sekali dan mengubah aturan di tengah jalan karena emosi.
6. Rezeki tidak akan pernah tertukar.
Rezeki sudah diatur jauh sebelum langit dan bumi diciptakan, lima puluh ribu tahun sebelumnya. Kalau satu trade lepas, itu bukan rezeki kita. Kalau satu trade jalan, itu pun bukan karena kita paling pintar. Tugas kita ikhtiar: riset, kelola risiko, disiplin. Hasilnya, serahkan pada Yang di Atas.
Jadi tarik napas dulu. Tutup chart, minum air, lalu kembali dengan kepala dingin.
Market akan selalu ada besok. Apalagi ini crypto, 24/7 selalu buka, kayak warung madura. Pastikan modal yang masih utuh di tangan kita tersedia, because cash is the key when the opportunity is coming.
TL;DR:
Jangan kejar candle hijau. Jangan tangkap pisau jatuh. Sisakan moonbag. Satu trade yang lepas bukan akhir segalanya, dan rezeki tidak akan pernah tertukar.
Godspeed @gomo_family, wen mobile app? 📱

Made with AI
85
xvader retweeted

$FOUND claim is officially live
Previous claim was failed (liquidity got sniped)
Everyone needs to claim again
Liquidity added. Launch in 2 hours
founds.money

1,367
2,162
3,061
100,069
Sering baca berita "gugatan dinyatakan NO" tapi tidak tahu artinya? Ini penjelasannya.
NO singkatan dari Niet Ontvankelijke Verklaard. Bahasa Belanda. Niet berarti tidak, ontvankelijk berarti dapat diterima, verklaard berarti dinyatakan. Jadi artinya: dinyatakan tidak dapat diterima.
Kenapa istilah Belanda masih dipakai? Karena hukum acara perdata kita masih bersumber pada HIR dan RBg, aturan peninggalan masa kolonial. Banyak istilah Belanda dan Latin ikut bertahan di ruang sidang, seperti obscuur libel, error in persona, dan nebis in idem.
Dipakai di mana? Terutama di pengadilan perdata: Pengadilan Negeri dan Pengadilan Agama. Di PTUN, Mahkamah Konstitusi, dan praperadilan, frasa yang dipakai biasanya "tidak dapat diterima". Maksudnya sama: permohonan atau gugatan tidak lolos syarat formal.
Kapan putusan NO keluar? Saat hakim menemukan cacat formal sebelum masuk ke pokok perkara. Beberapa penyebab yang umum:
1. Gugatan kabur (obscuur libel): isinya tidak jelas atau saling bertentangan.
2. Salah pihak (error in persona): yang digugat bukan pihak yang tepat.
3. Kurang pihak: pihak yang seharusnya ikut digugat tidak dimasukkan.
4. Penggugat tidak punya kedudukan hukum (legal standing).
5. Gugatan prematur: diajukan sebelum waktunya.
6. Nebis in idem: perkara yang sama sudah pernah diputus dan berkekuatan tetap.
Bedanya dengan putusan lain:
Dikabulkan: pokok perkara diperiksa, penggugat terbukti benar.
Ditolak: pokok perkara diperiksa, penggugat gagal membuktikan dalilnya.
NO: hanya syarat formal yang dinilai. Pokok perkara belum disentuh.
Contoh rekaan: Budi menggugat tanah warisan orang tuanya, tapi dua saudaranya yang juga ahli waris tidak dimasukkan sebagai pihak. Hakim menilai gugatan kurang pihak, lalu menyatakan NO. Budi bisa memperbaiki gugatan, melengkapi semua ahli waris, dan mendaftarkannya lagi. Pada umumnya NO memang tidak menutup pintu gugatan ulang, kecuali penyebabnya nebis in idem.
Dua salah kaprah yang sering muncul. NO tidak berarti penggugat pasti salah. NO juga tidak berarti tergugat dinyatakan benar. Hakim belum menilai siapa yang benar, karena perkaranya belum diperiksa isinya. Pihak yang tidak puas tetap bisa menempuh upaya hukum seperti banding.
Jadi kalau lain kali ada berita "gugatan dinyatakan NO", sekarang kamu tahu maksudnya: pintunya belum dibuka, bukan perkaranya sudah kalah.
Istilah hukum apa lagi yang ingin kita ulik bareng? Tulis di balasan.
(Informasi umum, bukan nasihat hukum.)

Made with AI
35
Be like @Jelitics, top holder $SI, doski bikin tesis di FOMO bilang "giving ya 5 minutes before i nuke it all". Market cap turun dari $25m ke $18m. Lalu dia beli lagi senilai $200k di harga market cap yang lebih murah.
Ini studi kasus yang bagus buat semua yang main memecoin. Kita ulik lessons-nya yuk 🧵
Kronologi:
1. Top holder posting di thesis: "My hands getting shaky ngl. Might nuke for a loss."
2. 2 menit kemudian: "giving ya 5 minutes before i nuke it all"
3. Chart langsung turun, dari $25m ke $18m. Banyak holder panik jual.
4. Beberapa menit kemudian dia beli $200k.
5. Dia posting lagi: "kalau segampang itu kegoyang, mungkin kamu memang tidak punya conviction."
6. Harga sekarang lebih tinggi dari sebelum postingan pertama.
Entah ini manipulasi disengaja atau cuma emosi yang kebetulan, hasilnya sama: yang panik jual di bawah, yang tenang atau yang beli di bawah dapat untung.
Lesson learned:
1. Posisi whale bukan posisi kita.
Dia punya modal, entry, dan toleransi risiko yang beda. Kalau dia "nuke for a loss", itu belum tentu cocok buat kita.
2. Ancaman jual dari holder besar adalah senjata.
Satu kalimat bisa memicu panic sell ratusan orang. Kalau sebuah coin bisa dikendalikan sentimennya oleh satu wallet, itu risiko konsentrasi. Cek distribusi holder sebelum masuk.
3. Yang bayar harga ketakutan adalah retail.
Saat orang lain jual karena takut, ada yang ambil sisi sebaliknya. Pastikan agar kita tidak selalu jadi sisi yang jual di dasar.
4. Punya rencana sebelum masuk.
Tentukan entry, target, dan invalidation point sebelum beli. Kalau keputusanmu berubah gara-gara satu postingan orang lain, berarti rencananya memang tidak ada.
5. Jangan terjebak narasi "conviction" juga.
Postingan terakhirnya terdengar bijak, tapi ingat siapa yang bicara: orang yang baru untung dari volatilitas itu. Conviction tanpa riset dan manajemen risiko cuma bag holding yang lebih lama.
6. Posting trader di platform thesis itu hiburan, bukan sinyal.
Kita tidak bisa verifikasi niat atau posisinya. Perlakukan sebagai data sentimen, bukan instruksi.
Intinya: Di memecoin, yang dijual bukan cuma token, tapi juga emosi. Kendalikan emosi kita bila tidak maka akan dikendalikan orang lain.
Bukan financial advice. DYOR, jaga ukuran posisi, dan jangan pakai uang dapur.

Made with AI
1
38


Trust me it will rug very soon, in the next few hours (or even minutes?). Let's see it happen just like its name, The Last Trade.

1
33
Enaknya pake @debian @Linux ya gini, apalagi dengan adanya AI yang mempermudah vibe coding.
Kalo butuh fitur apapun, tinggal run @opensea @claudeai @Kimi_Moonshot @kirodotdev atau apapun itu lalu minta bikinin fitur yang diperlukan tadi.
Gak perlu nunggu lama, langsung jadi.
Ini barusan gw bikin semacam icon di top panel yang kalo diklik munculin menu berisi list market major dunia, kalo double klik langsung buka jendela fullnya.
Easy peasy.

1
2
46
Most NFTs are fully public: anyone can see what you hold and when you moved it. Encrypted NFTs built with FHE on Zama flip that. The asset stays on-chain but its contents stay sealed. Interested to see what builders do with this. Privacy as a default.
@fungolabs

1
16
xvader retweeted

How we use Zama ?
→ Every NFT mints sealed and is encrypted onchain using Zama’s FHE.
→ The contract computes on data it can never read.
→ Its look and essence are determined by FHE randomness. Nobody gets to choose. Not even us.
🟨 Built with FHE on @zama.

4,960
5,834
7,439
159,946
Ada gak ya terminal macem @gmgnai, @AxiomExchange, @dexscreener, dkk yang support multiwallet trading?
25


Every winning profit number hides someone who suffered and endured the market.
You see +400% on a screenshot. You don't see the three months before it, the nights of watching red candles, or the small losses that piled up until they stopped feeling small.
You don't see the person who sold too early and had to sit with it. You don't see the one who held too long and had to sit with that instead. Both of them learned something, and neither learned it cheaply.
I used to read other people's wins as proof that they were smarter than me. Now I read them as receipts for time spent in discomfort. The number on the screen is the last line of a long story, and almost nobody posts the earlier chapters.
Trading shows you who you are faster than most things do. Fear of missing out, the urge to revenge trade after a loss, the quiet lie of "just one more entry". None of these come from the chart. They come from you, and the market just gives them a place to show up.
So the real work is not finding the next coin. It is noticing why you clicked buy. Was it conviction, or was it anxiety wearing conviction's clothes?
Some wins are earned. Some are luck that looks like skill. The honest part of growing up in this market is learning to tell them apart, especially in your own history.
If you are in the red today, you are not behind. You are paying tuition, and the question is whether you are taking notes.
And if you are green, remember that someone behind that number paid for it in ways the screenshot will never show. Be kind to the people still learning.
Profit fades. What you learned about yourself stays.
P. S.: Learnt a lot from you guys: @frankdegods @Aurelius0121 @theunipcs @WhiteWhaleLabs et al.

Made with AI
1
4
941
xvader retweeted

Giveaway 3 WL spots for @paperdao_xyz
- Ticker: $PULP
- Supply: 1.1B
- Launchpad: @daosdotworld
Utilities:
- Trading fees from $PULP volume will use to buybacks & burning $PULP
- The treasury consists of trading USDC, staked PAPER, and USDC earned from staking
To Enter:
1. Follow @paperdao_xyz @daosdotworld & @0xWhyNotOwen
2. Like + RT this post
3. Drop your wallet
Ends in 24 hours

336
297
366
8,793
RIP hackercat, his fun already buried by @Aurelius0121 in the sloppy 7h95nmWyUEEf24dh4D6jo4d457fztooxuDvepn9ypump battleground.


1/
Copytrading di memecoin: ikuti transaksi wallet lain secara otomatis lewat bot. Kedengarannya gampang, tapi ada jebakannya. Thread singkat soal cara kerja, potensi profit, bahaya, dan tips. DYOR, NFA. 🧵

16
Just joined FOUND and got a $92.46 pending reward.
Member #018,643. Claim opens after launch.
Get yours: founds.money/?ref=FND-YXUG8

13
xvader retweeted
Get a $20–$150 reward for your X account
1. Sign in founds.money → get your Founder Pass
2. Quote this post with it 👇
3. 500 random passes get 2X
Claim opens after launch

10,025
10,302
12,590
159,772